 Kube ExplorerEnkel Kubernetes-utforskare med loggar, port-forward och skydd i prod
Varför en egen Kubernetes-utforskare?
Det mesta jag gör i våra Kubernetes-kluster är samma få saker: se vilka poddar som kör, följa loggarna för en app, öppna en port-forward till en tjänst och ibland starta om eller skala en deployment. Allt går med kubectl, men jag ville ha något enkelt och anpassat att använda i stället för de vanliga kommandona.
Lens är förebilden, och den fungerar bra. Men den kan kännas plottrig, med massvis av funktioner som jag använder väldigt sällan, om någonsin.
Kube Explorer
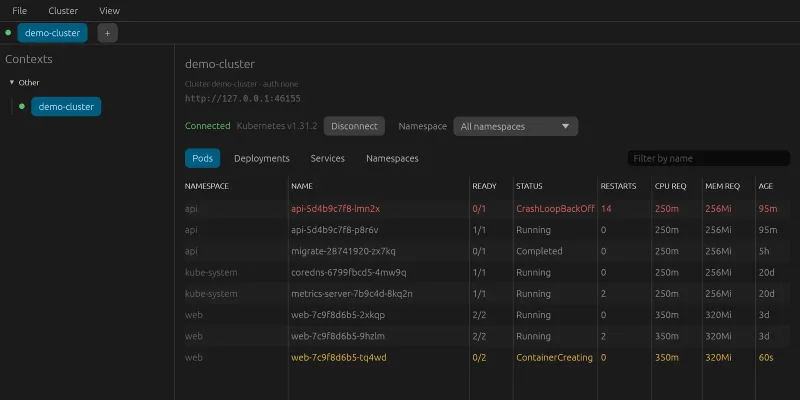
Kube Explorer läser klustren ur kubeconfig och loggar in med samma tillägg som kubectl använder, till exempel kubelogin för Azure. Listorna över poddar, deployments, services och namespaces är levande – en pod som startas om byts ut i listan inom några sekunder, utan att något behöver göras. En pod som kraschar syns i rött, en som startar i gult.
Det appen gör:
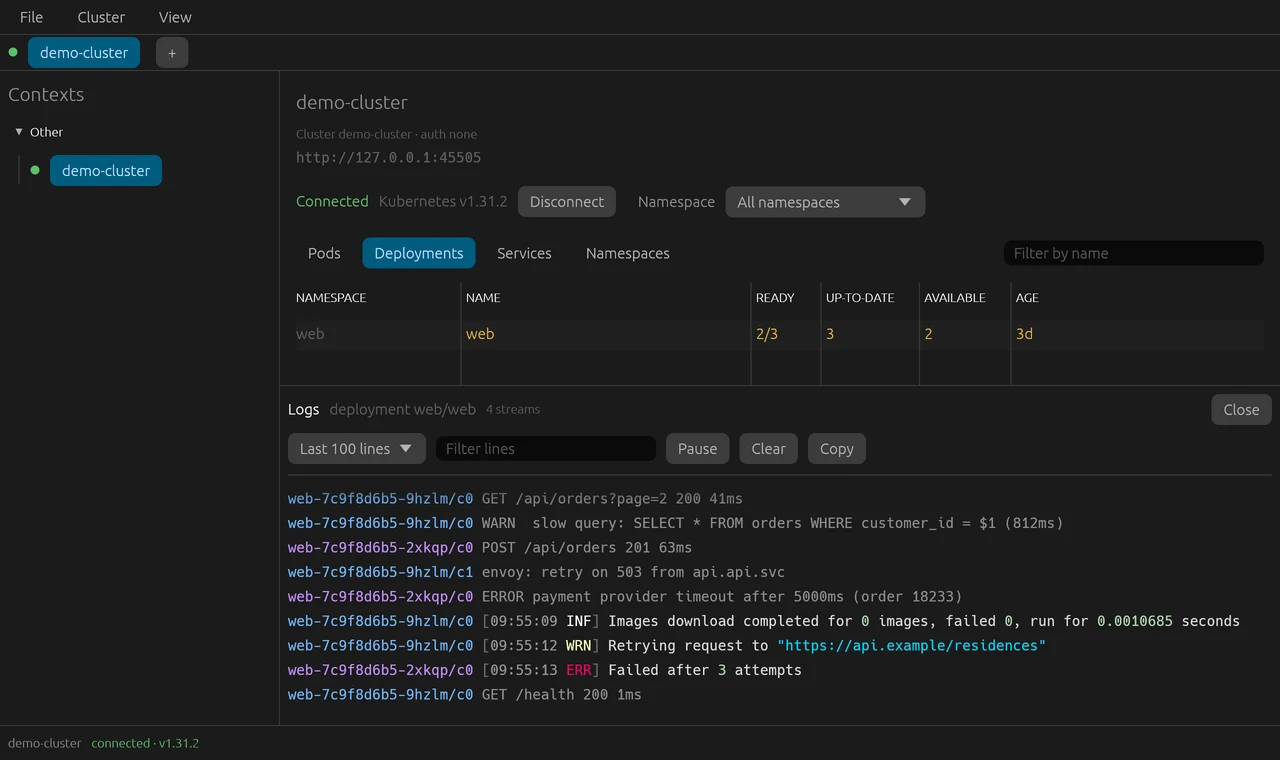
- loggar för en hel app: alla poddar i en deployment eller service i samma ström, en färg per pod, med färgkoder från loggarna och möjlighet att pausa, filtrera och kopiera
- port-forward till en service, som väljer en pod som är redo och byter till en ny när podden byts ut
- YAML och Describe för det som är markerat, i en panel till höger
- starta om och skala en deployment, med bekräftelse
- flikar för flera kluster i samma fönster, favoritmarkerade namespaces och sortering per kolumn
- på Windows läses också klustren ur kubeconfig i WSL
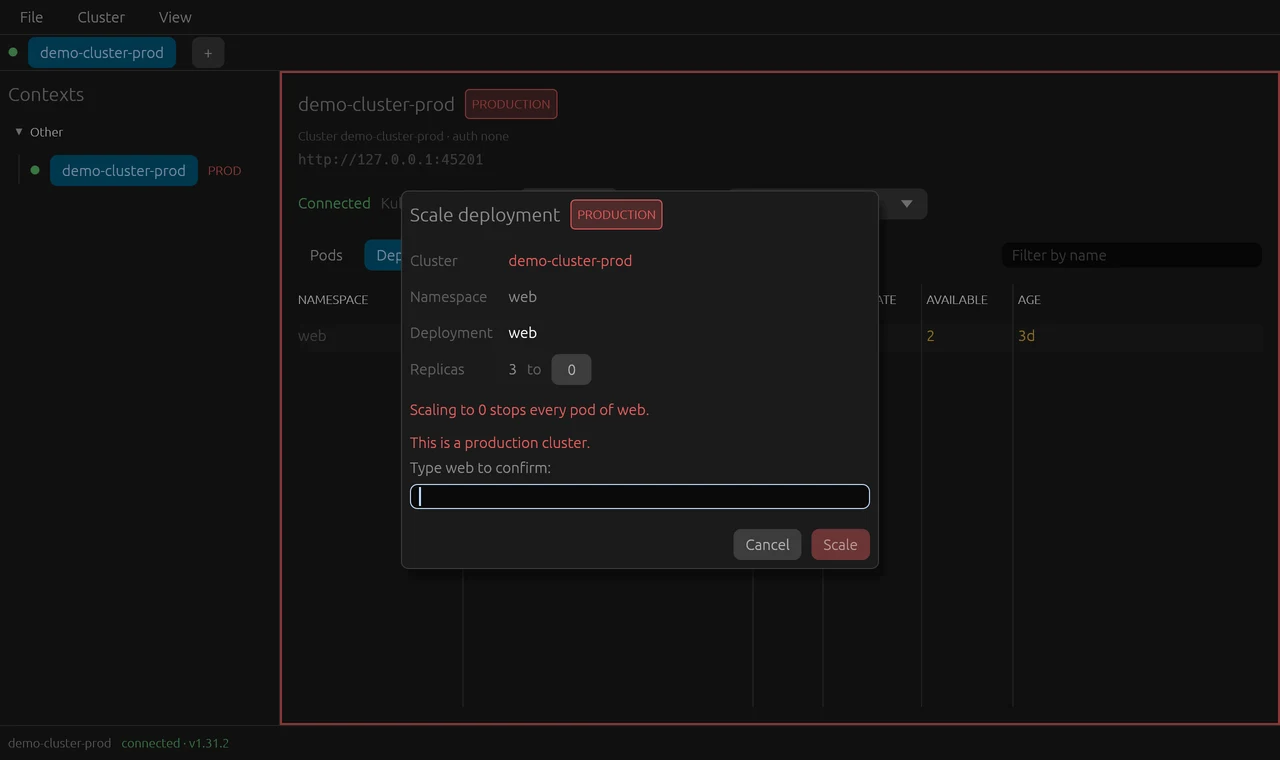
Allt som ändrar något i klustret – omstart och skalning – bekräftas alltid. I ett produktionskluster är appen extra försiktig: klustret får en röd ram, och man måste skriva in deploymentens namn innan knappen går att trycka på. Att skala till 0 i produktion får en egen varning.
Programmet är byggt med Claude Code, i Rust med egui och kube-rs, för Windows och macOS, och ikonen är gjord med Codex. Nätverket körs på en egen tråd, aldrig i gränssnittet. Testerna går mot en påhittad API-server som svarar som ett riktigt kluster – listor som ändras medan man tittar, loggar som följs och port-forward över WebSocket – så att allt utom själva inloggningen kan provas utan ett riktigt kluster. Alla bilder i inlägget är tagna mot den.
Arbetet styrdes från en ärendebräda, som i mina andra projekt. Claude Code började med research på liknande program – Lens, Freelens, Headlamp, Aptakube och k9s – och delade upp bygget i ärenden. Hur försiktig appen skulle vara i produktion var ett eget beslut som jag fick ta innan något byggdes.
På vägen
Inloggningskoden syntes aldrig. Vid inloggning till Azure skriver kubelogin en kod som ska anges i webbläsaren. Biblioteket kube-rs läser det kubelogin skriver först när processen är klar – så koden kom aldrig fram medan någon kunde använda den. Nu kör appen kubelogin själv före anslutningen, läser raderna allteftersom och visar koden i en ruta med Copy Code och Open Browser. Därefter ansluter kube-rs med den sparade inloggningen.
En app från Finder hittar inte kubelogin. En app som startas från Finder, Dock eller Startmenyn får inte samma sökväg som terminalen. Appen läser därför terminalens sökväg en gång vid start, letar på kända ställen och låter en peka ut programmet om det ändå inte hittas.
Open Browser gjorde ingenting. Knappen för att öppna inloggningssidan – och Open på en port-forward – var död. En funktion för att öppna länkar var avslagen i gränssnittsbiblioteket, som bara loggade en varning. Nu finns den med, och ett test klickar på knappen.
Pilar blev tomma rutor. Tecken som → finns inte i typsnittet som följer med gränssnittsbiblioteket och ritades som tomma rutor. Gränssnittet skriver ord i stället.
Omstart är inte samma omstart. kube-rs inbyggda omstart sätter en annan markering än kubectl rollout restart. Appen sätter samma markering som kubectl, så att en omstart beter sig likadant oavsett vilket verktyg som gjorde den.
Jämfört med Lens
Lens är förebilden och fungerar bra, och den kan mycket mer: fler resurstyper, tillägg, mätvärden och integration med molnleverantörerna. Det är också det som gör den plottrig för mig.
Det Kube Explorer ger mig:
- bara det jag faktiskt gör, utan allt runt omkring
- extra försiktighet i produktionskluster
- loggar för en hel app och port-forward som klarar att podden byts ut
- inget konto och ingen inloggning till något annat än klustret
Prova själv
Under Filer ligger IDEA.md: en fullständig beskrivning av programmet och allt jag lärt mig under bygget, skriven som en uppdragsbeskrivning. Ge den i sin helhet till Claude Code så har du underlaget för en egen Kubernetes-utforskare – stacken, de beslut som visade sig avgörande, fallgroparna ovan som regler och en färdig prompt att utgå från.